
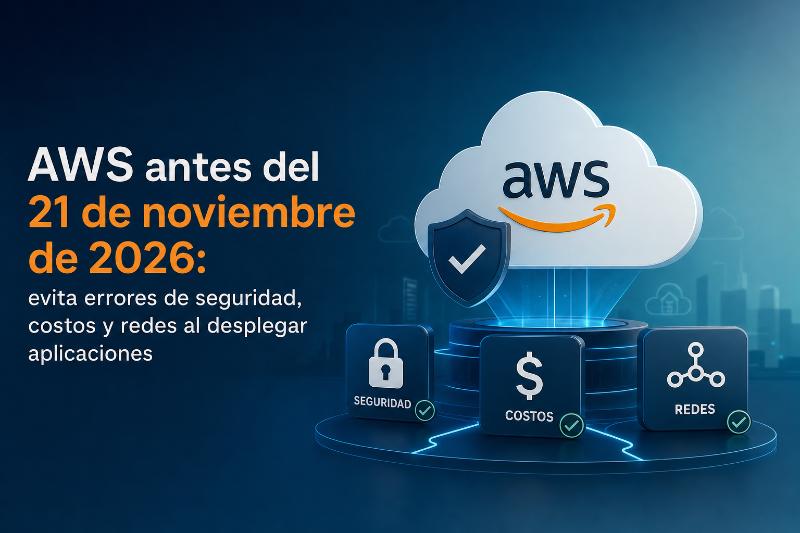
Desplegar en AWS antes del 21 de noviembre de 2026 exige anticipar errores de seguridad, costos y redes que pueden frenar tu aplicación. Muchos equipos descubren tarde que una mala configuración de IAM, una VPC sin segmentar o un auto scaling mal dimensionado dispara la factura y abre brechas. Aquí comparamos las decisiones críticas y las mejores prácticas para que llegues a esa fecha con una arquitectura robusta y sin sorpresas.
💼 Empleos tech relacionados:
- Amazon Connect Support Engineer · Miratech
2,827 vacantes activas en LATAM · ver todas → · ⭐ Opiniones en Google
¿En qué te ayudamos hoy?
🎓 Cursos confirmados con 50% OFF hoyInicia 21 Nov — cupo limitado para lectores del blog:
-
💬 Consultor AWS Despliegue de Apps
· Inicia 21 Nov · sabatino ·
$8,130$4,065 (-50%) MXN -
💬 Diplomado Java Empresarial Desde Cero
· Inicia 28 Nov · sabatino ·
$39,990$19,995 (-50%) MXN -
💬 Consultor Java Desde Cero
· Inicia 28 Nov · sabatino ·
$10,900$5,450 (-50%) MXN
Por WhatsApp en horario habil · ver todos los cursos → · ⭐ Opiniones en Google
La clave está en tratar la seguridad, el costo y la red como un solo sistema: aplicar el principio de menor privilegio, etiquetar recursos para el control financiero y diseñar subredes con alta disponibilidad. Antes de la fecha límite, prioriza auditorías de IAM, presupuestos con alertas y pruebas de recuperación. Con un plan de acción claro, tu equipo puede migrar o escalar sin contratiempos y con evidencia de que las decisiones técnicas están alineadas al negocio.
Errores de seguridad más comunes al desplegar en AWS
La seguridad en AWS es responsabilidad compartida: AWS protege la infraestructura, pero tú debes configurar bien los servicios. Los fallos más frecuentes incluyen políticas de IAM demasiado permisivas, buckets S3 públicos, grupos de seguridad abiertos a 0.0.0.0/0 y falta de cifrado en reposo. Estos descuidos no solo exponen datos, también pueden derivar en incumplimientos normativos y pérdida de confianza.
Gestión de identidades y accesos (IAM)
El principio de menor privilegio es la base. Evita usar el usuario root para tareas diarias, habilita MFA y revisa periódicamente los roles y políticas. Herramientas como IAM Access Analyzer ayudan a identificar recursos compartidos externamente. Una práctica recomendada es asignar permisos por rol y no por usuario, y usar AWS Organizations para separar cuentas por entorno (desarrollo, staging, producción).
Protección de datos en S3 y RDS
Los buckets de S3 deben tener bloqueo de acceso público activado por defecto, a menos que sea un sitio estático público. Para RDS, habilita cifrado en reposo y en tránsito, y configura copias de seguridad automáticas. Recuerda que una mala configuración de seguridad es la causa número uno de incidentes en la nube.
Control de costos: evita facturas sorpresa
Los costos en AWS pueden escalar sin control si no se monitorean. Errores típicos: instancias EC2 sobredimensionadas, almacenamiento EBS sin limpiar, transferencia de datos entre regiones y falta de apagado de recursos en desarrollo. La recomendación es etiquetar todos los recursos con centro de costo, usar AWS Budgets con alertas y revisar semanalmente el informe de Cost Explorer.
Comparativa de modelos de precios
Elegir el modelo de compra adecuado impacta directamente el presupuesto. Aquí una comparación rápida:
| Modelo | Ideal para | Riesgo si no se planifica |
|---|---|---|
| On-Demand | Cargas variables o impredecibles | Costo alto a largo plazo |
| Reservadas | Cargas estables por 1-3 años | Compromiso si la carga cambia |
| Spot | Tareas tolerantes a fallos | Interrupciones inesperadas |
| Savings Plans | Flexibilidad de cómputo | Requiere análisis de uso |
Antes de la fecha límite, simula escenarios con la calculadora de AWS y define presupuestos por equipo. La visibilidad es el primer paso para evitar sobresaltos.
Redes y alta disponibilidad: decisiones que pesan
Una VPC mal diseñada puede limitar la escalabilidad y la resiliencia. Errores comunes: usar una sola subred pública para todo, no configurar NAT Gateway para subredes privadas, y no distribuir cargas entre zonas de disponibilidad. La mejor práctica es crear subredes privadas para aplicaciones y bases de datos, públicas solo para balanceadores, y usar grupos de seguridad como firewall estatal.
Balanceo y recuperación ante desastres
Configura un Application Load Balancer con health checks y auto scaling en al menos dos zonas de disponibilidad. Para recuperación, define RTO y RPO, y prueba restauraciones periódicamente. No esperes a un incidente para validar tus respaldos.
Si tu equipo necesita reforzar estas habilidades, te invitamos a revisar el curso de AWS y solicitar información para prepararte con instructores certificados.
Mejores prácticas para un despliegue exitoso
Además de seguridad, costos y redes, hay prácticas transversales que marcan la diferencia:
- Infraestructura como código (IaC) con CloudFormation o Terraform para reproducibilidad.
- Monitoreo con CloudWatch y alertas proactivas.
- Revisiones de arquitectura bajo el Well-Architected Framework.
- Automatización de parches y actualizaciones.
- Documentación de decisiones y runbooks para incidentes.
Estas prácticas reducen el riesgo operativo y facilitan la auditoría. Si buscas apoyo especializado, puedes platicar tu proyecto y contactar por WhatsApp al +52 1 55 6186 8835 para una asesoría a la medida.
Preguntas frecuentes
¿Qué debo priorizar antes del 21 de noviembre de 2026?
Prioriza una auditoría de IAM, la configuración de presupuestos con alertas y la revisión de tu VPC. Estos tres frentes cubren los riesgos más inmediatos.
¿Cómo evito que mi factura de AWS se dispare?
Etiqueta recursos, usa AWS Budgets y elige el modelo de compra adecuado. Revisa semanalmente Cost Explorer y apaga entornos de desarrollo fuera de horario.
¿Es necesario tener múltiples cuentas de AWS?
Sí, es una buena práctica separar por entornos y equipos usando AWS Organizations. Esto limita el impacto de errores y facilita la gestión de costos.
¿Qué pasa si no tengo experiencia en redes en AWS?
Puedes empezar con una VPC predeterminada y luego migrar a un diseño personalizado. Considera capacitación especializada para evitar errores costosos.
¿Cómo puedo validar mi arquitectura?
Usa el AWS Well-Architected Tool para identificar riesgos y recibir recomendaciones. También puedes contratar una revisión externa.
Finalmente, si buscas talento o servicios especializados, revisa las vacantes en AWS y conoce los planes disponibles para conectar con profesionales calificados.
Y si deseas integrar notificaciones o automatizaciones, inicia la prueba gratuita de 3 días de WhatzMeApi y evalúa su integración con tus flujos en la nube.
Para conocer la experiencia de otros usuarios, puedes revisar opiniones en Google y revisar opiniones en Facebook.
Recuerda que el desarrollo de aplicaciones móviles y web desde 999 USD es un precio de entrada sujeto al alcance y cotización, no una tarifa fija para cualquier proyecto. Respaldados por Tec Gurus con más de 15 años de experiencia. Prepara tu infraestructura en AWS con tiempo y evita los errores que más cuestan.
Consulta el curso y solicita información
Consulta los próximos cursos de TecGurus
Solicita información a TecGurus
💼 Empleos tech relacionados:
- Amazon Connect Support Engineer · Miratech
2,827 vacantes activas en LATAM · ver todas → · ⭐ Opiniones en Google